ESET Secure Authentication

ESET Secure Authentication 2020

Autenticación de doble factor para una protección adicional de la información contra las contraseñas débiles.

Múltiples formas de autenticar – ESET Secure Authentication

ESET Secure Authentication admite aplicaciones móviles, notificaciones push, tokens de hardware, claves de seguridad FIDO, así como también métodos personalizados.

  • Prevenir las violaciones de datos
  • Cumplir con los requisitos de normativas
  • Administración centralizada desde el navegador
  • Compatible con teléfonos o tokens HW

ESET Secure Autentication

Seguridad eficiente para el acceso a los datos y a la nube Una forma simple y efectiva para que todo tipo de empresas

Noticias sobre seguridad informática

Ciberresiliencia: ¿por qué anticipar es clave para tu empresa?

Descubre por qué anticipar es el primer paso de la ciberresiliencia empresarial. Conoce herramientas de diagnóstico, análisis de riesgos.

Información

ESET Protect | Line securesoft | 2023 | Bogotá | Colombia

eset protect

ESET Protect | Line securesoft | 2023 | Bogotá | Colombia

Solución integral de seguridad para empresas de todos los tamaños, brinda múltiples capas de protección, capaz de detectar Malware antes, durante y después de su ejecución. El machine Learning, el análisis de comportamiento avanzado, los macrodatos y la experiencia humana, equilibran el rendimiento, la detección y los falsos positivos.

  • Simple y directo

    Con ESET Soluciones para Empresa puedes mezclar y combinar la protección de los equipos según tus necesidades reales, implementándolo en una amplia variedad de sistemas operativos (Windows, Mac, Linux y Android) y dispositivos: ordenadores, smartphones, tabletas y servidores.

  • Bajo consumo de recursos

    Te permite garantizar un alto nivel de protección en el equipo, dejando la mayoría de los recursos del sistema para ejecutar los programas que utilizas normalmente. Nuestro producto también funciona perfectamente en equipos más antiguos, ahorrándote tiempo y costes de actualización.

  • Fácil de administrar

    Puedes instalar, configurar y administrar tu producto de seguridad desde una única consola. Ya no necesitas a un grupo de técnicos para instalar y configurar los productos de seguridad de tu empresa. Con la consola de administración remota puedes personalizar y controlar hasta el último detalle.

ESET-Endpoint-Protection-Advanced-2021-bogota

ESET Protect | Line securesoft | 2023 | Bogotá | Colombia

  • Antivirus y antiespía

    Elimina todo tipo de amenazas tales como virus, rootkits, gusanos y software espía, manteniendo la red de tu empresa protegida en todo momento. El análisis potenciado en la nube consulta en la base de datos de ESET información sobre posibles procesos sospechosos para obtener una mayor rapidez en los análisis y reducir al mínimo los falsos positivos.

  • Sistema avanzado de prevención de intrusiones (HIPS)

    Protege los registros del sistema, los procesos, las aplicaciones y los archivos frente a modificaciones no autorizadas. Puedes personalizar el comportamiento del sistema hasta el último detalle y detectar incluso amenazas desconocidas en función de comportamientos sospechosos.

  • Control de dispositivos

    Evita el robo de información de tu empresa bloqueando los dispositivos y medios extraíbles no autorizados en base a reglas y parámetros predefinidos. Puedes establecer permisos de acceso (lectura/escritura, lectura, bloqueo) para determinados medios extraíbles, dispositivos, usuarios y grupos.

Noticias sobre seguridad informática

Ciberresiliencia: ¿por qué anticipar es clave para tu empresa?

Descubre por qué anticipar es el primer paso de la ciberresiliencia empresarial. Conoce herramientas de diagnóstico, análisis de riesgos.

Ciberresiliencia

Descubre por qué la ciberresiliencia va más allá de un antivirus. Cómo evolucionamos para proteger la operación y reputación de tu organización.

El IoT (Internet de las cosas) y la vulnerabilidad de los dispositivos inteligentes

El IoT ha venido para quedarse y seguirá creciendo en el futuro, pero es importante tener en cuenta que nuestra…

Información

ANTIVIRUS ESET Endpoint Protection Advanced

ANTIVIRUS – Endpoint Protection Advanced 2020

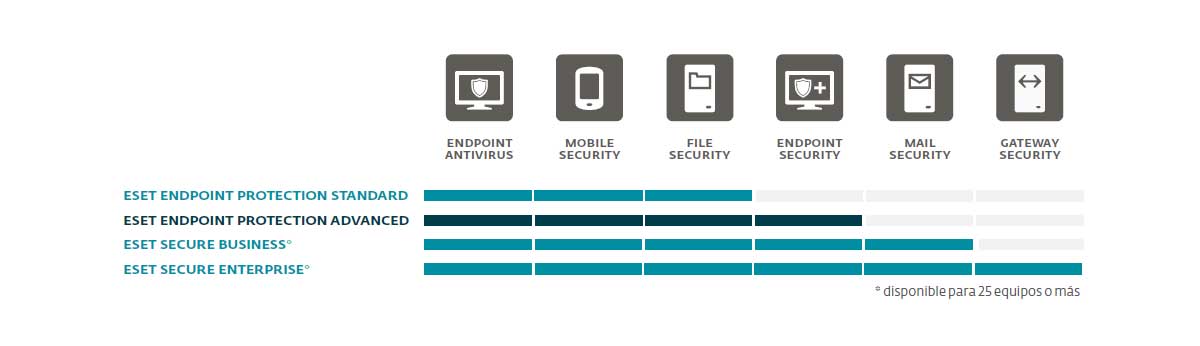
Además de las características de seguridad que incorpora ESET Endpoint Protection Standard, la versión avanzada cuenta con un potente control web, cortafuegos personal y filtro antispam para proporcionarle una capa de protección adicional a la red de la empresa y también a los dispositivos externos.

ESET Endpoint Protection Advanced

Tecnología multicapa, machine learning y experiencia humana combinados con una administración remota local sencilla y efectiva.

  • Protección contra ataques dirigidos
  • Protección contra ransomware
  • Prevención contra ataques sin archivos
  • Administración remota

Seguridad avanzada para endpoints

La seguridad avanzada para endpoints de ESET incluye más capas de seguridad para una protección más completa. Se compone de tecnologías multicapa en un equilibrio dinámico para equilibrar el rendimiento, la detección y los falsos positivos.

Noticias sobre seguridad informática

Ciberresiliencia: ¿por qué anticipar es clave para tu empresa?

Descubre por qué anticipar es el primer paso de la ciberresiliencia empresarial. Conoce herramientas de diagnóstico, análisis de riesgos.

Información

Vulnerabilidad en WhatsApp permite alterar la respuesta de mensajes citados

Vulnerabilidad en WhatsApp permite alterar la respuesta de mensajes citados

Los fallos ya fueron reportados a la compañía a finales de 2018 y uno de los métodos de explotación de ya fue reparado. Aún así, desde Facebook consideran que es falso sugerir que existe una vulnerabilidad

Una vulnerabilidad en la app de mensajería permite manipular mensajes enviados tanto de manera privada como a nivel de grupo. En caso de que un actor malintencionado aproveche estos fallos podría crear información falsa y crear fraudes, publicó BBC.

Durante una presentación que realizaron en la conferencia Black Hat, evento que se está llevando adelante desde el 3 al 8 de agosto en Las Vegas, Estados Unidos, los investigadores, Dikla Barda, Roman Zaikin, y Oded Vanunu, presentaron una herramienta utilizada como prueba de concepto.

Vulnerabilidad en WhatsApp

La vulnerabilidad puede ser explotada a través de tres diferentes métodos de ataque que involucran el uso de técnicas de ingeniería social para engañar al usuario final, explicaron los investigadores de CheckPoint.

El primer método es el uso de la función “citar” en una conversación de grupo para cambiar la identidad de la persona que lo envía, incluso si no es miembro del grupo. El segundo consiste en modificar el texto de una respuesta, mientras que el tercero método permite engañar a un usuario y hacerle creer que estaba enviando una respuesta de manera privad a una sola persona, cuando en realidad la estaba enviando a todo un grupo.

El fallo que permite el tercer método de explotación ya fue reparado por Facebook, pero según explicó Vanunu a BBC, la compañía propietaria de WhatsApp les explicó que los otros problemas no se han podido resolver debido a limitaciones de infraestructura en WhatsApp. De acuerdo al medio, la tecnología de cifrado que utiliza la app hace que sea extremadamente difícil para la compañía poder monitorear y verificar la autenticidad de los mensajes enviados por los usuarios.

Vulnerabilidad en WhatsApp

Por otra parte, consultado el investigador acerca de por qué lanzar una herramienta que podría facilitar a terceros explotar la vulnerabilidad, Vanunu dijo que espera que el tema genere discusión.

“La compañía revisó estos temas hace un año atrás y asegura que es falso sugerir que existe una vulnerabilidad con la seguridad que le aplican a WhatsApp”, explicó un vocero de Facebook a Bloomberg. Por otra parte, desde el lado de WhatsApp opinan que “el escenario descrito por los investigadores equivale a alterar la respuesta de alguien en una cadena de correos”. Asimismo, agregan que “debemos tener en cuenta que considerar las inquietudes planteadas por los investigadores podría hacer que WhatsApp sea menos privado”.

Tomado de Welivesecurity

Productos Seguridad informática

Noticias Seguridad informática

Ciberresiliencia: ¿por qué anticipar es clave para tu empresa?

Descubre por qué anticipar es el primer paso de la ciberresiliencia empresarial. Conoce herramientas de diagnóstico, análisis de riesgos.

Ciberresiliencia

Descubre por qué la ciberresiliencia va más allá de un antivirus. Cómo evolucionamos para proteger la operación y reputación de tu organización.

El IoT (Internet de las cosas) y la vulnerabilidad de los dispositivos inteligentes

El IoT ha venido para quedarse y seguirá creciendo en el futuro, pero es importante tener en cuenta que nuestra…

Lanzan ajuste para vulnerabilidades importantes similares a BlueKeep que afectan a Windows 10

Lanzan ajuste para vulnerabilidades importantes similares a BlueKeep que afectan a Windows 10

Microsoft lanzó un nuevo paquete actualizaciones de seguridad correspondiente al mes de agosto en el que repara un total de 93 vulnerabilidades, entre las cuales hay cuatro de ellas (CVE-2019-1181, CVE-2019-1182, CVE-2019-1222, y CVE-2019-1226) que están presentes en el servicio de escritorio remoto de Windows y permiten la ejecución remota de código (RCE).

La compañía recomienda instalar lo antes posible las últimas actualizaciones. Esto se debe a la naturaleza de estos cuatro fallos, ya que, además de que pueden ser explotados de manera remota y sin necesidad de interacción por parte de la víctima, presentan características similares a BlueKeep; como es el hecho de que podrían permitir que un malware se propague automáticamente hacia otros equipos vulnerables sin necesidad de interacción por parte de la víctima (características de gusano), similar a la forma en que se distribuyó el ransomware WannaCry en 2017 y que tanto daño hizo.

Para explotar los dos primeros fallos -que permiten ejecutar código de manera arbitraria-, un atacante no autenticado solo necesitará enviar una solicitud especialmente diseñada al sistema elegido como blanco a través de RDP. Una vez que logre explotar el fallo podrá luego ejecutar código en el equipo comprometido e instalar programas, ver y/o modificar información e incluso crear nuevas cuentas con altos niveles de permisos.

Dos de estas vulnerabilidades (CVE-2019-1181 y CVE-2019-1182) afectan a todas las versiones de Windows 10, además de las versiones server 2019, Windows 7 SP1, Windows Server 2008 R2 SP1, Windows Server 2012, Windows 8.1 y Windows Server 2012 R2. En el caso de las vulnerabilidades CVE-2019-1222, y CVE-2019-1226 afectan solamente a las ediciones de Windows 10 y Windows Server.

Según explicó en un post el director de Respuesta a Incidentes de Microsoft, Simon Pope, en el caso de las dos primeras vulnerabilidades, “hasta el momento no hay evidencia de que estos fallos hayan sido descubiertos con anterioridad por terceros”.

Por otra parte, “los sistemas que tengan habilitada la autenticación a nivel de red (NLA, por sus siglas en inglés) habrán mitigado de forma parcial la posibilidad de verse afectados por una amenaza avanzada o con características de gusano que explote la vulnerabilidad, ya que para poder hacerlo la activación del NLA requiere autenticación”, aclaró Pope. Sin embargo, los sistemas afectados que no hayan instalado el último parche seguirán siendo vulnerables a la explotación mediante RCE si un atacante obtiene las credenciales que le permitan autenticarse”, agregó.

Cabe recordar que al poco tiempo de que Microsoft emitiera su primer comunicado en mayo de este año alertando sobre el hallazgo de BlueKeep y la importancia de actualizar los sistemas para evitar un posible brote similar a WannaCry, comenzó a hacerse pública mucha información relacionada a la explotación de BlueKeep e incluso se divulgaron varias pruebas de concepto (PoCs) que demostraban la posibilidad de explotar la vulnerabilidad. Por si fuera poco, pese a los dos comunicados que finalmente emitió Microsoft sumado al que lanzó la NSA exhortando a que se instale el parche que repara el fallo, dos semanas después de haberse lanzado, el número de equipos que seguían siendo vulnerables a BlueKeep era cercanos a un millón, lo que demuestra la lentitud del proceso de instalación de las actualizaciones.

Tomado de Welivesecurity

Productos Seguridad informática

Alerta con los acechadores en Internet y en la vida real

Alerta con los acechadores en Internet y en la vida real

El ciberacoso nunca estuvo tan expandido. Probablemente, esto tenga que ver con que incrementó la facilidad con la que los acosadores pueden observar, analizar e incluso seguir físicamente a sus víctimas. Siendo extremos, hemos visto casos que comenzaron como un inofensivo seguimiento en las redes sociales que terminaron en asesinatos.

Si has visto la serie “You” en Netflix, entonces quizás te hayas sorprendido al darte cuenta cómo en esta era digital los acosadores eligen a sus víctimas. Lamentablemente, hoy en día Internet ofrece una gran cantidad de alternativas para que los acosadores puedan hacerse de herramientas para recolectar y almacenar cantidades de información sensible. La clave está en saber cómo protegerse de individuos que intentan seguir de cerca cada paso que damos y de los acosadores en Internet.

Recientemente, consulté a mis amigos en Facebook si alguno estaría dispuesto a compartir conmigo historias propias relacionadas a casos de acechadores cibernéticos para poder aprender cómo es que estos individuos operan y así poder ayudar a otros a reducir los riesgos de convertirse en víctimas de este tipo de personas. Si existe una palabra que resume cómo me sentí cuando me enfrenté a los distintos casos de acoso de algunas de mis amigas mujeres, esa palabra sería “escalofriante”.

El primer mensaje que recibí era de una amiga que me contó que una vez fue a una granja para niños con su hija. Pasaron el día acariciando a los animales y admitió que tomó un montón de fotografías (incluyendo selfies) de su estadía que luego publicó en Instagram etiquetando a la cuenta de la granja. Sin saberlo en ese momento, alguien más había estado allí viéndola tomar estas fotografías y luego las buscó entre todas las fotos públicas que tenían la etiqueta de la granja en Instagram. Unos días después, este hombre comenzó a seguir su cuenta en las redes sociales. Puso “me gusta” e hizo algunos comentarios generales en alguna de sus fotos, lo cual pensó que era dulce, y luego comenzaron a chatear. Un par de semanas después y luego de algunos mensajes que le permitieron darse cuenta que estaban en la misma sintonía, se encontraron personalmente y ella se sorprendió por “cuanto más tenían en común”. De hecho, todo estaba yendo “demasiado bien” hasta que mencionó que estaba contento de haberla visto en la granja semanas atrás. El hombre no había mencionado esto hasta ese momento y eso hizo que ella inmediatamente se sintiera vulnerable, lo cual derivó en que inventara una excusa y se fuera.

Pensar que alguien pueda notarte en algún lugar y que todo lo que se necesita para luego tener la posibilidad de contactarte es que alguien te vincule a una etiqueta geográfica, simplemente deja en evidencia la importancia de mantener nuestras cuentas privadas, sobre todo si vamos a “registrarnos” en tiempo real en un lugar.

En el post que publiqué en Facebook también pregunté a mis amigos si activan la localización en tiempo real y la comparten con sus amigos, ya que recientemente leí que muchos jóvenes permiten que todos sus amigos puedan ver constantemente dónde es que están. Esto me llenó de preguntas, así que quería saber por qué alguien querría hacer algo así y si estaban al tanto de los posibles riesgos que esto involucraba. Como dato, mi esposa y yo podemos ver la ubicación de cada uno de nosotros en cualquier momento en Find My Friends, pero nadie más es capaz de ver nuestra ubicación exacta.

Una amiga de 28 años de edad me contó que cualquiera puede ver dónde está. Si estás en su lista de contactos, simplemente es suficiente con solicitar seguirla para poder ver dónde está en cualquier momento – y me ha dicho que por el momento no ha rechazado la solicitud de nadie. Por lo tanto, puedes ver cuando ella está en el trabajo, en el gimnasio, o incluso en su casa. Esto realmente me asusta: ¿cuántos datos privados están dispuestos a compartir los jóvenes con cualquiera?

Anteriormente, cuando trabajé en la Unidad Forense Digital para la policía, fui testigo de hasta dónde estaban dispuestos a ir los acechadores al momento de acosar a una víctima. Pude ver las búsquedas, incluso los datos que eran capaces de recolectar de sus víctimas, lo cual no solo daba miedo, sino que en algunos casos daban cuenta de la peligrosidad que representan estos individuos.

El acoso en 2019 se ha convertido en una práctica sencilla. Los datos de perfil que un extraño puede recopilar luego de hacer un rastrillaje de un sitio web es enorme, pero muchos no consideran que esto represente un riesgo. Sin embargo, todo lo que se necesita es que una persona que tenga un comportamiento atemorizante se enamore de usted y que potencialmente pueda ingresar a su vida.

Pero, ¿qué pasa si mantienes tu perfil cerrado y no aceptas en tu vida digital a nadie que no conoces? Bueno, eso suena a una forma de actuar mucho más segura, pero, ¿qué sucede con las ex parejas que se convierten en acosadores (personas que se obsesionan con sus ex parejas)? Luego de ver “You” en Netflix me di cuenta lo fácil que es para un acosador espiar la vida de alguien si es o alguna vez fue, parte del círculo de confianza de la persona acosada. Tales individuos puede que conozcan contraseñas compartidas, compartan códigos de teléfonos o que incluso alguna vez hayan tenido acceso al teléfono de la víctima para instalar una aplicación de rastreo sin que la víctima lo note. Frente a una coyuntura de este tipo, puede ser una buena idea revisar las apps instaladas en el dispositivo y eliminar cualquiera que no resulte familiar. En el peor de los casos, habrás limpiado tu teléfono.

Muchas personas compartirían felizmente tales contraseñas e incluso huellas dactilares para poder acceder al teléfono y otras cuentas de su cónyuge sin pensárselo dos veces, pero ¿qué pasa si este acceso no es revocado y avanzan más allá hasta leer los mensajes o verificar información relacionada con la ubicación posterior a la relación? Una gran cantidad de preguntas del tipo “qué pasaría si” me vienen a la cabeza.

A medida que avanzamos hacia una era de dispositivos más inteligentes en la que la seguridad es responsabilidad de todos, debemos darnos cuenta de que existe la posibilidad de que seamos nosotros mismos los que filtremos datos y que para evitar eso debemos hacer todos los ajustes posibles. Hacer que nuestras cuentas sean privadas es una obligación y también vale la pena revisar periódicamente tus contactos y eliminar aquellos con los que no interactúes más. Revisa que en tu teléfono no tengas ninguna aplicación que permita a otros rastrearte y si crees que estás siendo rastreado, acosado o de alguna manera monitoreado, no dejes pasar el tiempo y contacta a la policía de forma inmediata.

Quizás te interese: Cómo la sobreexposición en redes sociales puede traer problemas

Tomado de Welivesecurity

Productos Seguridad informática

Noticias Seguridad informática

Ciberresiliencia: ¿por qué anticipar es clave para tu empresa?

Descubre por qué anticipar es el primer paso de la ciberresiliencia empresarial. Conoce herramientas de diagnóstico, análisis de riesgos.

Caso de éxito de ESET®

Caso de éxito de ESET

Positiva Compañía de Seguros S.A.

Positiva Compañía de Seguros S.A. es una empresa colombiana con más de 50 años de trayectoria que tiene como misión satisfacer las necesidades de seguridad y protección de los ciudadanos locales. A través de los valores que la definen, (cumplimiento, confianza, respeto y honestidad), Positiva Compañía de Seguros S.A. ofrece a sus clientes un escenario de tranquilidad en cada operación.

CON ESET DESDE EL ORIGEN

Por el tipo de operación y el campo en el cual opera, Positiva Compañía de Seguros S.A. almacena y procesa información, como contratos laborales o fichas con datos privados, que no solo pertenecen a personas individuales sino también a sociedades o entidades localmente reconocidas. En este contexto, se reflejaba la necesidad de proteger la información de sus clientes con una solución de seguridad integral que permita, no solo respaldarla en cada momento y en todo lugar, sino que además no afecte el rendimiento de los sistemas.

Por ello, ESET acompaña a Positiva Compañía de Seguros S.A. desde sus comienzos, dado que desde que se fundó la compañía el equipo de seguridad IT consideró el paquete Endpoint Protection Advanced como la mejor opción para asegurar su red, compuesta por 1200 equipos de escritorio, 180 servidores y 1380 cuentas de correo.

la secuencia de búsqueda

“Al crearse Positiva Compañía de Seguros S.A., se evidenció la necesidad de proteger los endpoints con un antivirus confiable, por lo cual se inició un proceso de evaluación de diferentes proveedores del mercado que brindaran seguridad para empresas”, aseguran los representantes de la compañía, y agregan: “durante el proceso de validación, se tuvieron en cuenta los servicios, las funcionalidades y la implementación con mínimo consumo de CPU”.

A su vez, por el tipo de infraestructura que posee Positiva Compañía de Seguros S.A. y sus requerimientos en materia de seguridad, buscaba una solución para eliminar y proteger los sistemas ante ataques informáticos existentes, brindar protección proactiva ante amenazas online -incluyendo firewall personal para el filtrado de comunicaciones-, y protección antivirus para correo y acceso Web, a fin de garantizar el respaldo general de la información.


RESULTADOS A LA VISTA

Luego de un extenso proceso de evaluación y búsqueda de alternativas, el equipo de Positiva Compañía de Seguros S.A. llegó a la conclusión de que ESET cumplía con las expectativas técnico-financieras definidas por la empresa:

“La herramienta adquirida nos ha ayudado a mitigar el riesgo de ataques informáticos gracias a la actualización constante, que nos permite contar con información de amenazas recientes, minimizando también la posibilidad de sufrir ataques como WannaCry con un alto impacto no solo a nivel informático sino

también económico”, precisan los funcionarios, y luego añaden: “por otro lado, reconocemos la calidad del soporte técnico brindado, que además de cumplir con nuestras expectativas de revisión nos apoya frente a los diferentes componentes de la herramienta”.

Por último, Positiva Compañía de Seguros S.A. destaca la practicidad de contar con una consola de administración -incluida de forma gratuita en las soluciones corporativas de ESET- que permite realizar un seguimiento de las amenazas, establecer políticas y tareas y ejecutarlas de manera remota. “En estos 9 años de relación comercial con ESET no hemos tenido ningún tipo de inconveniente, razón por la cual consideramos que es una buena solución para la protección corporativa”, concluyeron los representantes de Positiva Compañía de Seguros S.A.

Tomado de Welivesecurity

Productos Seguridad informática

Noticias Seguridad informática

Ciberresiliencia: ¿por qué anticipar es clave para tu empresa?

Descubre por qué anticipar es el primer paso de la ciberresiliencia empresarial. Conoce herramientas de diagnóstico, análisis de riesgos.

Ciberresiliencia

Descubre por qué la ciberresiliencia va más allá de un antivirus. Cómo evolucionamos para proteger la operación y reputación de tu organización.

El IoT (Internet de las cosas) y la vulnerabilidad de los dispositivos inteligentes

El IoT ha venido para quedarse y seguirá creciendo en el futuro, pero es importante tener en cuenta que nuestra…

Error de Facebook afectó a más de 13 millones de usuarios, para hacer públicos los posts

Error de Facebook afectó a más de 13 millones de usuarios, para hacer públicos los posts

Cada vez que un usuario va a realizar una nueva publicación en Facebook, la configuración por defecto de quién podrá ver esa publicación es la misma que la utilizada la última vez. Es decir, que si en tu última publicación en la red social tenías marcada la opción de que solo la puedan ver tus amigos, esta es la configuración será la que aparezca predeterminada para tus post la próxima vez. El error que Facebook reconoció modificó esta configuración y por defecto hacía públicos los mensajes hechos por los usuarios durante esos cuatro días. 

Facebook emitió recientemente un comunicado en el que informó que identificaron un bug que afectó a cerca de 14 millones de usuarios de distintas partes del mundo, que por defecto seleccionaba la opción de hacer públicos los nuevos post que realizaban los usuarios. Según publicó CNN, el error ocurrió durante cuatro días entre el 18 y el 22 de mayo mientras realizaban pruebas sobre nuevas funcionalidades y afectó únicamente a esas publicaciones.

Asimismo, la red social informó que este error no modificó las publicaciones realizadas anteriormente. Por otra parte, Facebook modificó el estado de las publicaciones de los usuarios afectados durante esos días y las pasó a privadas, incluso si los usuarios habían querido hacerlas públicas, informó CNN.

Por último, la compañía está informando a los usuarios afectados lo que sucedió y solicitando que revise las publicaciones realizadas durante esos días.

Tomado de Welivesecurity

Productos Seguridad informática

Preocupación por dato histórico en fuga de datos de compañía

Preocupación por dato histórico en fuga de datos de compañía

Organizaciones de varias industrias a lo largo del mundo están preocupadas por el incremento de casos de fuga de información. Así lo demuestra el informe Data Threat Report 2018, elaborado por Thales, donde el 44% de las organizaciones asegura sentirse “muy” o “extremadamente” vulnerable ante la posibilidad de sufrir un ataque de este tipo; cifra que refleja un fuerte incremento en el grado de preocupación con respecto al 30% del al año anterior.

En países como Estados Unidos, por ejemplo, el nivel de alerta casi se duplicó, pasando del 29% al 53%. En total, el 91% (a comparación del 88% del año anterior) admitió sentir cierto grado de vulnerabilidad ante un intento de robo de datos.

En su sexta edición, el informe puso el foco en la amplia fuga de datos en medianas y grandes empresas a lo largo del mundo. Para ello, trabajó sobre la base de una encuesta realizada durante octubre y noviembre de 2017 por la multinacional francesa Thales, que estuvo liderada por un grupo de 451 investigadores, y en la que participaron más de 1200 ejecutivos Senior del área de seguridad de todo el mundo; incluyendo países como Estados Unidos, Reino Unido, Alemania, Japón, Suecia, Holanda, Corea del Sur e India.

Entre otros datos clave que dejó el informe, se dio un record en el porcentaje de organizaciones (67%) que aseguran haber sido víctima de algún tipo de robo de datos; cifra que creció un 11% con respecto a la edición anterior.

En este sentido, siendo que solo los últimos 12 meses fueron considerados, sorprende que sea tanto como el 36% las organizaciones a nivel global (y el 46% solamente en Estados Unidos) que asegura haber sido víctimas de algún tipo de brecha de seguridad. Esto es un 26% superior a nivel global que en la edición anterior del informe. Encima, un 15% de las empresas manifestó que sufrió la fuga de datos de manera repetida en el último año.

Nuevos entornos, nuevos desafíos

La creciente exposición al robo de datos en general, en parte se da por la prisa con la que se adoptan nuevos escenarios que a su vez conllevan nuevos riesgos. Otro de los responsables de esta realidad, según Thales, es “la falla al adoptar métodos de seguridad modernos para conjuntos de datos ya existentes”.

Se puede decir que casi todas las organizaciones han adoptado el uso de tecnologías en la nube. De hecho, Big Data (99%), tecnologías IoT (94%) y Blockchain (92%) avanzan poco a poco hacia la adopción universal. Asimismo, prácticamente todas las empresas (94%) trabajan con datos sensibles dentro de este nuevo marco tecnológico. Teniendo en cuenta todo esto, el informe sugiere utilizar un enfoque de tres puntas para detener el avance de la fuga de datos, por ejemplo: datos cifrados, control de acceso según necesidades, y mantenerse alerta en cuanto al uso de datos y patrones de acceso.

Por primera vez desde que se realiza este informe, un gran porcentaje de los encuestados (77%) consideró que la forma más efectiva para la protección de datos en reposo es mediante herramientas tipo cifrado, uso de token, etc. Sin embargo, de cinco tipos de tecnología que se analizaron, la seguridad de datos en reposo fue la que registró menor incremento de inversión dentro de las planificaciones de las empresas.

El informe también señala dos referencias legislativas que fueron introducidas en la Unión Europea. Por un lado la General Data Protection Regulation (GDPR), que entrará en efecto en mayo de este año y establece modificaciones en la manera en que deben lidiar con los datos aquellas compañías que procesen o recopilen información de ciudadanos de la Unión Europea, independientemente de dónde esté ubicada la compañía. La segunda es la Payment Services Directive (PSD2), que también entrará en efecto este año, y que en esencia lo que hace es romper el monopolio de los bancos en cuanto a la información de los clientes.

Tomado de Welivesecurity

Productos Seguridad informática

Aplicaciones de redes sociales que tienen acceso a datos personales

Aplicaciones de redes sociales que tienen acceso a datos personales

Después del reciente caso que involucró a Facebook y el uso de datos de más de 50 millones de sus usuarios por parte de un tercero, se ha generado en muchos usuarios una preocupación al respecto de cómo cuidar su privacidad. Es por eso que elaboramos este post en el que explicamos paso a paso, cómo averiguar qué tipo y cantidad de información compartimos en algunas de las redes sociales más utilizadas; tanto con empresas y/o desarrolladores de aplicaciones, como con tus contactos.

Aplicaciones en Facebook desarrolladas por terceros

Empecemos por Facebook, la red social que generó todo este revuelo en los últimos días y de la cual ya estuvimos hablando en el post sobre el valor de la información prsonal y la responsabilidad de los usuarios.

Facebook permite que otros desarrolladores utilicen la red social para agregar funcionalidades adicionales. Para comprobar si ya estás utilizando aplicaciones desarrolladas por terceros, solo deberás ir a la opción “Configuración” y luego pinchar en la opción “Aplicaciones”. Una vez allí podrás ver el listado de aplicaciones de terceros que han aceptado dentro de su perfil.

Con solo hacer clic sobre cada una de las aplicaciones, podrás saber cuál es la información del usuario a la que tiene acceso la aplicación:

Restringir la información que compartimos con las aplicaciones

Es muy importante saber que como usuarios podemos restringir el tipo de información que queremos compartir con cada una de las aplicaciones. Por ejemplo, como se puede ver en la imagen de arriba, en mi caso comparto información como la fecha de nacimiento y el correo electrónico, pero no otorgo permisos sobre la lista de amigos. También es importante mencionar que hay información que la aplicación solicita de manera obligatoria para que el usuario pueda utilizarla. Y es en este punto donde cada uno debe ser consciente y responsable de la información que está brindando para poder hacer uso de la aplicación.

Deberás tener en cuenta que si quieres borrar alguna aplicación, la información que compartiste con la empresa desarrolladora durante su uso podría quedar todavía en sus servidores. Así que en este caso tendrás que verificar específicamente cuales son las políticas de cada desarrollador y en caso de que algo no esté de acuerdo a lo que esperas, ponerte en contacto con ellos para pedir que borren tu información.

Otras redes sociales, similares comportamientos

Si bien Facebook es la red que ha estado en el ojo del huracán por todo el escándalo que se generó, hay otras redes sociales que también permiten que aplicaciones de terceros sumen funcionalidades a la experiencia del usuario; obviamente a cambio de cierta información de los usuarios.

En el caso de Instagram, por ejemplo, podrás entrar desde un navegador a la cuenta y en la sección de la configuración verás las “aplicaciones autorizadas” con el detalle de los permisos que como usuario otorgas para acceder a cierta información personal; y obviamente, la posibilidad de revocar el acceso a la misma.

Con Twitter ocurre algo muy similar, ya que en la parte de configuración de la cuenta es posible acceder a la información de las aplicaciones que tienen acceso a tu información.

Así podríamos seguir con todas las demás redes sociales. Por lo tanto, ahora que ya tienes una idea de cómo funcionan las configuraciones, solo será necesario que le dediques algunos unos minutos a revisar cada una de tus cuentas para darte cuenta con qué aplicaciones estás compartiendo tu información y decidir si lo quieres seguir haciendo o no.

No se trata solo de redes sociales

Por todo lo sucedido en los últimos días, la atención recayó sobre las redes sociales, especialmente en Facebook. Pero no podemos pasar por alto que no solamente en redes sociales hay aplicaciones de terceros que buscan agregar funcionalidades a nuestra experiencia como usuarios y que pueden estar obteniendo datos de nosotros como usuarios, por ejemplo: los navegadores.

Dos de los más populares, como son Firefox y Chrome, permiten descargar Extensiones, las cuales piden permisos al momento de instalarse. En el caso de Firefox, antes instalar alguna de esas extensiones desde la tienda oficial Firefox Add-ons, te permite ver al final de la página los permisos que solicita. Una vez instalados, en la opción Administrador de complementos se pueden ver todos los que están activos.

En Chrome, antes de instalar una Extensión se muestra la información a la cual vas a permitir acceder una vez que hagas clic en “añadir extensión” desde el Chrome Web Store.

Los ejemplos que vimos son representativos de lo que en general pasa con las diferentes aplicaciones, redes sociales, servicios y dispositivos que utilizamos todos los días y que utilizan nuestros datos.

Más allá del caso puntual de Facebook, es importante que como usuarios tomemos consciencia de la gran cantidad de información que compartirmos todo el tiempo. El hecho de estar navegando por Internet, de tener un celular también conectado a la red, una aplicación de mensajería o cualquier otro servicio ya implica que estamos entregando algo de nuestra información, y la realidad es que nuestra vida cada vez va a estar más conectada con la creciente cantidad de dispositivos IoT.

Volvernos paranoicos no es una opción. Se trata simplemente de tomar consciencia de lo que puede pasar. En primer lugar, debemos aprender y conocer las implicancias que conllevan el uso de la tecnología. En segundo lugar, debemos utilizar la tecnología de manera segura; es decir que si sumamos soluciones de seguridad a nuestro dispositivo, somos cuidadosos con lo que descargamos, actualizamos las aplicaciones y nos mantenemos informados de lo que pasa, podemos hacer un uso responsable de la tecnología y disfrutar de todo lo que nos ofrece.

Tomado de Welivesecurity

Productos Seguridad informática

Noticias Seguridad informática

Ciberresiliencia: ¿por qué anticipar es clave para tu empresa?

Descubre por qué anticipar es el primer paso de la ciberresiliencia empresarial. Conoce herramientas de diagnóstico, análisis de riesgos.

Ciberresiliencia

Descubre por qué la ciberresiliencia va más allá de un antivirus. Cómo evolucionamos para proteger la operación y reputación de tu organización.

El IoT (Internet de las cosas) y la vulnerabilidad de los dispositivos inteligentes

El IoT ha venido para quedarse y seguirá creciendo en el futuro, pero es importante tener en cuenta que nuestra…